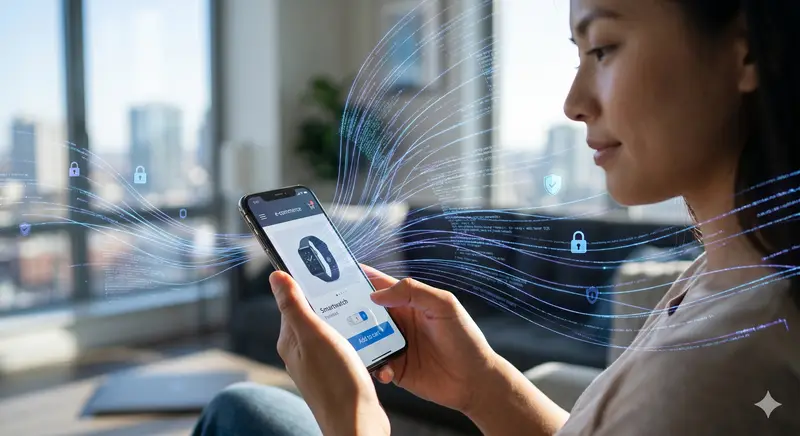
الوقاية من الاحتيال في التجارة الإلكترونية بالذكاء الاصطناعي هي نهج حديث يستخدم خوارزميات التعلم الآلي والذكاء الاصطناعي لحل إحدى أخطر المشكلات الأمنية التي تواجه المتاجر الإلكترونية. فقد تجاوزت الخسائر العالمية الناتجة عن الاحتيال في التجارة الإلكترونية 48 مليار دولار سنويًا اعتبارًا من عام 2025؛ وفي تركيا يُعد الاحتيال في مدفوعات البطاقات والاحتيال في المرتجعات من أسرع فئات الاحتيال نموًا. في هذا الدليل نلقي نظرة شاملة على أنواع الاحتيال في التجارة الإلكترونية وأساليب الكشف القائمة على الذكاء الاصطناعي والروّاد في هذا المجال مثل Stripe Radar وSignifyd وKount.
أنواع الاحتيال في التجارة الإلكترونية
لبناء استراتيجية فعّالة للوقاية من الاحتيال، عليك أولًا تحديد أنواع التهديدات التي تواجهها بدقة. ويتطلب كل نوع من الاحتيال أسلوب كشف وإجراءً مضادًا مختلفًا.
- الاحتيال بالبطاقات: مشتريات غير مصرّح بها تتم ببيانات بطاقات مسروقة أو مستنسخة. وفي هجمات اختبار البطاقات (card testing) يُختبر صلاح البطاقة بمعاملات صغيرة القيمة.
- الاستيلاء على الحسابات (ATO): الوصول إلى حساب عميل ببيانات دخول مسروقة. وتستهدف هذه الهجمات، التي تغذّيها تسريبات بيانات الدخول (credential stuffing)، على وجه الخصوص الحسابات التي تحتوي على نقاط ولاء أو بطاقات محفوظة.
- الاحتيال في المرتجعات: أساليب مثل إرجاع منتجات مستعملة أو تالفة أو مقلّدة، أو إرجاع منتج لم يُشترَ أصلًا. وتجعل معدلات الإرجاع المرتفعة في تركيا هذا النوع من الاحتيال بالغ الأهمية.
- احتيال الاسترداد (Friendly Fraud): ينكر العميل استلام منتج استلمه فعلًا ويطلب استرداد المبلغ عبر بنكه. وهو من أنواع الاحتيال التي تواجهها الشركات الصغيرة بكثرة.
- احتيال الهوية: فتح حساب جديد وإجراء مشتريات باستخدام بيانات هوية شخص آخر.
تقييم الاحتيال القائم على الذكاء الاصطناعي
يمكن إبطال محركات القواعد التقليدية بسرعة (على سبيل المثال: حظر الطلبات من الدولة X، والموافقة يدويًا على المعاملات التي تتجاوز 1000 ليرة تركية TL)، لأن المحتالين يكتشفون هذه القواعد ويلتفون عليها بسهولة. أما تقييم الاحتيال القائم على الذكاء الاصطناعي فيحلل مئات الإشارات في وقت واحد ويُنتج درجة مخاطر لكل معاملة.
نماذج التعلم الآلي
نماذج التعلم الآلي الأكثر استخدامًا في كشف الاحتيال هي كما يلي: تحقق مصنِّفات Gradient Boosting (مثل XGBoost وLightGBM) دقة عالية عبر معالجة الطبيعة غير المتوازنة لمجموعات بيانات الاحتيال باستخدام SMOTE أو أوزان الفئات. والشبكات العصبية قوية خاصة في تحليل الأنماط السلوكية. وتتميز الشبكات العصبية البيانية (Graph Neural Networks) في كشف شبكات الاحتيال المنظمة عبر نمذجة شبكات العلاقات بين الحسابات (العنوان IP نفسه، الجهاز نفسه، أنماط طلبات متشابهة).
هندسة الخصائص (Feature Engineering)
يعتمد نجاح نماذج الاحتيال إلى حد كبير على اختيار الخصائص الصحيحة. وأهم الخصائص هي: وقت المعاملة ويومها، والتطابق بين الموقع الجغرافي لعنوان IP وعنوان التسليم، وبصمة الجهاز، وسجل الطلبات ومعدل الإرجاع، وعدد المعاملات من البطاقة نفسها أو الجهاز نفسه خلال فترة قصيرة، وحالة التحقق من البريد الإلكتروني والهاتف.
Stripe Radar وSignifyd وKount: مقارنة المنصات
تلبي منصات الوقاية من الاحتيال الرائدة في السوق احتياجات وميزانيات مختلفة.
- Stripe Radar: حماية مدمجة من الاحتيال قائمة على التعلم الآلي للمتاجر التي تستخدم البنية التحتية للدفع من Stripe. وتتغذى على بيانات مليارات المعاملات عبر شبكة Stripe. الحزمة الأساسية مجانية لمستخدمي Stripe؛ وتتوفر الإضافة Radar for Fraud Teams للميزات المتقدمة. وتركيا ليست من الدول التي تدعمها Stripe، لذا ينطبق هذا الخيار على الشركات التي لديها كيان في دولة تعمل فيها Stripe.
- Signifyd: منصة بنموذج حماية مضمونة من الاحتيال تقدم ضمان استرداد (chargeback guarantee). ويجعلها هيكل التسعير لكل معاملة مناسبة للمتاجر الصغيرة والمتوسطة أيضًا. والتكامل مع Shopify وWooCommerce سهل.
- Kount: إدارة احتيال على مستوى المؤسسات تحت مظلة Equifax. وتوفر كشف الاحتيال متعدد القنوات والتحقق من الهوية وإدارة الامتثال في منصة واحدة. مثالية لشركات التجارة الإلكترونية والتقنية المالية ذات الأحجام الكبيرة.
محرك القواعد مقابل التعلم الآلي: أيهما ومتى؟
من المهم أن نتذكر أن محركات القواعد والأساليب القائمة على التعلم الآلي يكمل بعضها بعضًا. فمحركات القواعد مناسبة للنشر السريع وقابلية التفسير وقواعد الحظر الواضحة اللازمة للامتثال القانوني (قوائم OFAC، والقيود على دول محددة). أما نماذج التعلم الآلي فتتفوق في كشف أنماط الاحتيال المعقدة متعددة المتغيرات والتكيّف مع أساليب الاحتيال المتغيرة بمرور الوقت. وأكثر الأنظمة فعالية يستخدم الاثنين في طبقات: يحظر محرك القواعد أولًا المخالفات الواضحة، ثم يقيّم نموذج التعلم الآلي الباقي.
إدارة الإيجابيات الكاذبة
التوازن الأهم في الوقاية من الاحتيال هو معدل الإيجابيات الكاذبة (false positive): أي تصنيف عملاء حقيقيين خطأً على أنهم مشتبه بهم بالاحتيال. ويؤدي ارتفاع هذا المعدل إلى خسارة مبيعات وعدم رضا العملاء وإضرار بالسمعة. ولتحديد العتبة المثلى ينبغي تحليل المفاضلة بين الدقة (precision) والاستدعاء (recall) مع مراعاة أولويات العمل. وبالنسبة إلى العملاء ذوي القيمة العالية والأوفياء، تُعد طبقات التحقق الإضافية (OTP، التحقق من الهوية) وسيلة فعّالة لتوفير الأمان دون تفعيل حظر الاحتيال.
اتجاهات الاحتيال الخاصة بتركيا
أنماط الاحتيال البارزة في منظومة التجارة الإلكترونية التركية هي كما يلي: تتركز هجمات اختبار البطاقات خاصة عبر الشبكات الافتراضية الخاصة (VPN) والخوادم الوكيلة (proxy)؛ ويرتفع الاحتيال في المرتجعات، وخاصة في فئتي الأزياء والإلكترونيات؛ وتتزايد حالات الاستيلاء على حسابات العملاء عبر الهندسة الاجتماعية؛ كما يُعد الاحتيال أثناء التسليم عبر شركات الشحن (يُستلم المنتج لكن يُبلَّغ عن إرجاع) سيناريو شائعًا. وبالنسبة إلى المتاجر الإلكترونية التركية، يوفر التحقق من الهوية عبر شبكة GSM والتكامل مع قاعدة بيانات BIN التركية (Bank Identification Number) طبقة إضافية في تقييم الاحتيال.
الأسئلة الشائعة
ما أفضل حل للوقاية من الاحتيال للمتاجر الإلكترونية الصغيرة؟
بالنسبة إلى المتاجر التي تستخدم Stripe، يُعد Stripe Radar نقطة انطلاق مجانية وفعّالة. وللمتاجر التي تستخدم بنية دفع مختلفة، يُعد نموذج ضمان الاسترداد من Signifyd خيارًا جيدًا لإدارة مخاطر الخسارة بميزانية محدودة. وفي جميع الأحوال ينبغي إعطاء الأولوية للتدابير الأساسية مثل سياسة كلمات المرور القوية والمصادقة الثنائية (2FA) وفحوص مطابقة عنوان الشحن مع عنوان الفوترة.
ماذا أفعل في حال حدوث استرداد (chargeback)؟
للاعتراض على عملية استرداد، عليك تقديم أدلة مثل إثبات التسليم (مستند شركة الشحن الموقّع، صورة التسليم) ورسالة تأكيد الطلب الإلكترونية وسجلات المراسلات مع العميل وسجلات عناوين IP خلال عملية النزاع لدى البنك. أما المنصات التي توفر ضمان الاسترداد مثل Signifyd فتتحمل هذه المخاطر بالكامل نيابةً عنك.
كيف يُدرَّب نموذج تعلم آلي للوقاية من الاحتيال؟
يتطلب تطوير نموذج ببياناتك الخاصة سجلًا موسومًا للمعاملات الاحتيالية والمشروعة، وهندسة الخصائص، وخطوات معالجة البيانات غير المتوازنة (SMOTE، أوزان الفئات). ويُعد استخدام منصة جاهزة في العادة أسرع وأقل تكلفة من تطوير نموذج خاص بك. وإذا لم يكن لديك فريق علم بيانات خاص، فنوصي بالبدء بـ Stripe Radar أو Signifyd.
هل يضر نظام الوقاية من الاحتيال بتجربة العميل؟
قد تحجب الأنظمة غير المضبوطة جيدًا مشتريات عملاء مشروعين بسبب ارتفاع معدل الإيجابيات الكاذبة، مما يزيد بدوره من التخلي عن سلة التسوق. ويُعد الضبط الصحيح للعتبات والتحقق الديناميكي القائم على المخاطر (خطوة إضافية للمعاملات عالية المخاطر ومرور سلس للمعاملات منخفضة المخاطر) مفتاح الحفاظ على هذا التوازن. وينبغي أن يكون الهدف أمانًا بلا احتكاك لا أمانًا قائمًا على الاحتكاك.
الخلاصة
تقلل حلول الوقاية من الاحتيال في التجارة الإلكترونية المدعومة بالذكاء الاصطناعي، مع المنصة والاستراتيجية الصحيحتين، خسائر الاسترداد والعبء الأمني التشغيلي بشكل كبير. ويُعد بناء نظام يستخدم محرك القواعد ونموذج التعلم الآلي في طبقات، ويراعي توازن الإيجابيات الكاذبة، ويتابع اتجاهات الاحتيال الخاصة بتركيا، استثمارًا أساسيًا لنمو مستدام. تواصل مع Toserof Tech. للحصول على حلول الذكاء الاصطناعي والتجارة الإلكترونية.